分类: 应用管理

  • 系统分身应用清单 (User 10)

    设备: OPPO Reno9 5G / ColorOS 15
    记录日期: 2026-02-17


    用户安装的第三方应用

    包名 应用
    com.microsoft.bing Bing
    org.fdroid.fdroid F-Droid
    com.aurora.store Aurora Store
    com.google.android.inputmethod.latin Gboard
    com.finshell.wallet 翼支付
    com.unionpay.tsmservice 云闪付

    OPPO/ColorOS 预装应用(随分身自动克隆)

    包名 应用 备注
    andes.oplus.documentsreader 文档阅读器
    com.android.email 邮件
    com.coloros.alarmclock 时钟
    com.coloros.calculator 计算器
    com.coloros.calendar 日历
    com.coloros.compass2 指南针
    com.coloros.filemanager 文件管理器
    com.coloros.note 便签
    com.coloros.soundrecorder 录音机
    com.coloros.translate 翻译
    com.coloros.weather2 天气
    com.heytap.health 健康
    com.heytap.music 音乐
    com.heytap.reader 阅读
    com.heytap.themestore 主题商店 待 debloat
    com.heytap.yoli Yoli(短视频) 待 debloat
    com.nearme.gamecenter 游戏中心 待 debloat
    com.oplus.cupid 系统推荐服务 待 debloat
    com.oplus.games 游戏服务 待 debloat
    com.oplus.melody 铃声
    com.oplus.member 会员中心 待 debloat
    com.oplus.play 应用商店(Play) 待 debloat
    com.oppo.community OPPO社区 待 debloat
    com.oppo.store OPPO商城 待 debloat

    待办

    • [ ] 在系统分身中执行 debloat(禁用预装的 OPPO 监控/广告/内容分发组件)
    • [ ] 安装隐私工具链(Firefox、Shelter 等)

    最后更新: 2026-02-17

  • 主系统应用清单 (User 0)

    设备: OPPO Reno9 5G / ColorOS 15

    系统服务状态

    服务 状态 说明
    GMS (Google Mobile Services) 已开启 提供 FCM 推送(Signal/Notion 等依赖),未登录 Google 账号
    OPPO 账号 已登录 NFC 刷卡(银行卡/公交卡)依赖
    OPPO Push (HeyTap MCS) 已禁用 国内主流 App 有自建长连接,影响有限

    GMS 详细技术分析见 Google Mobile Services 技术分析


    用户安装的第三方应用

    平时日常会使用到的国内APP, 随意从手机厂商自带的应用商店或下边介绍的Aurora Store或F-Droid(可能没有, 国内app大多不开源)安装, Tips 建议从Aurora Store安装

    Install using ADB or Aurora Store and F-Droid (safe and open source software)

    包名 应用
    com.google.android.inputmethod.latin Gboard
    org.fdroid.fdroid F-Droid
    com.aurora.store Aurora Store
    com.v2ray.ang v2rayNG
    org.fossify.gallery Fossify Gallery (替代 OPPO 相册)
    me.zhanghai.android.files Material Files (替代 OPPO 文件管理)
    org.mozilla.firefox Firefox (默认浏览器,替代 OPPO 浏览器)
    notion.id Notion (替代 OPPO 便签)

    OPPO/ColorOS 预装应用(以第三方形式安装)

    包名 应用 备注
    andes.oplus.documentsreader 文档阅读器
    com.android.email 邮件
    com.coloros.alarmclock 时钟
    com.coloros.calculator 计算器
    com.coloros.calendar 日历
    com.coloros.compass2 指南针
    com.coloros.gallery3d 相册 → 已禁用,见下方
    com.coloros.filemanager 文件管理器 → 已禁用,见下方
    com.coloros.note 便签 → 已禁用,见下方
    com.coloros.soundrecorder 录音机
    com.coloros.translate 翻译
    com.coloros.weather2 天气
    com.heytap.health 健康
    com.heytap.music 音乐
    com.heytap.reader 阅读
    com.oplus.melody 铃声

    已处理的系统应用(禁用/挂起/卸载)

    包名 说明 当前状态
    com.oplus.statistics.rom 遥测上报 已禁用
    com.oplus.safecenter 安全中心(含反诈代理) ⚠️ 无法处理(三重保护)
    com.oplus.athena 应用安装扫描器 已禁用
    com.oplus.appdetail 安装验证 UI 已禁用
    com.sohu.inputmethod.sogouoem 搜狗输入法(云端上传) 已卸载 (替换为 Gboard)
    com.heytap.browser OPPO浏览器 已挂起 (替换为 Firefox)
    com.heytap.cloud OPPO云服务 已禁用
    com.oplus.deepthinker AI行为分析 已禁用
    com.oplus.obrain AI大脑引擎 已禁用
    com.oplus.aiunit AI单元 已挂起
    com.opos.ads OPPO广告SDK 已挂起
    com.coloros.activation 设备激活上报 已禁用
    com.coloros.bootreg 开机注册 已挂起
    com.oplus.onetrace 行为追踪 已禁用
    com.oplus.logkit 日志收集 已禁用
    com.oplus.crashbox 崩溃上报 已禁用
    com.oplus.dmp 数据管理平台 已禁用
    com.oplus.postmanservice 推送服务 已禁用
    com.heytap.mcs HeyTap推送 已禁用
    com.heytap.htms HeyTap遥测 已挂起
    com.heytap.themestore 主题商店 已禁用
    com.heytap.yoli Yoli短视频 已禁用
    com.nearme.gamecenter 游戏中心 已禁用
    com.oplus.games 游戏服务 已禁用
    com.oplus.cupid 系统推荐服务 已禁用
    com.oplus.member 会员中心 已禁用
    com.oplus.play OPPO应用商店 已禁用
    com.oppo.community OPPO社区 已禁用
    com.oppo.store OPPO商城 已禁用
    com.oplus.vip VIP服务 已禁用
    com.coloros.video ColorOS视频 已禁用
    com.coloros.karaoke 卡拉OK 已禁用
    com.heytap.market HeyTap应用市场 已挂起
    com.heytap.pictorial HeyTap壁纸杂志 已挂起
    com.zxscnew 世纪证券 已卸载
    com.oplus.metis 行为分析/推荐引擎 已禁用
    com.oppo.ctautoregist CT自动注册 已禁用
    com.oplus.ovoicemanager 语音管理 已禁用
    com.oplus.ovoicemanager.wakeup 语音唤醒 已禁用
    com.oplus.locationproxy 位置代理 已禁用
    com.coloros.remoteguardservice 远程防护 已禁用
    com.heytap.tas HeyTap遥测分析 已挂起
    com.oplus.pantanal.ums 用户管理服务 已挂起
    com.heytap.quicksearchbox OPPO搜索 已挂起
    com.coloros.childrenspace 儿童空间 已禁用
    com.coloros.healthcheck 设备健康检查 已禁用
    com.oplus.omoji Omoji表情 已禁用
    com.oplus.upgradeguide 升级指南 已禁用
    com.oplus.cardigitalkey 车钥匙 已禁用
    com.heytap.opluscarlink OPPO车联 已禁用
    com.oplus.ocar OPPO汽车 已禁用
    com.heytap.colorfulengine 彩色引擎 已禁用
    com.coloros.assistantscreen 负一屏 已挂起
    com.coloros.gallery3d OPPO相册 已禁用 (替换为 Fossify Gallery)
    com.coloros.filemanager OPPO文件管理 已禁用 (替换为 Material Files)
    com.coloros.note OPPO便签 已禁用 (替换为 Notion)

    已处理的包详见 主系统Debloat记录


  • Google Mobile Services (GMS) 技术分析

    适用场景: 国行 ColorOS 设备启用 GMS 后的推送机制与隐私影响分析


    什么是 GMS

    Google Mobile Services 是 Google 为 Android 设备提供的一套闭源核心服务框架,包含:

    组件 包名 功能
    Google Play Services com.google.android.gms 核心服务: 定位 API、账号验证、SafetyNet/Play Integrity、推送(FCM)
    Google Services Framework com.google.android.gsf GMS 底层通信框架,FCM 注册依赖此服务
    Google Play Store com.android.vending 应用商店(可选,已用 Aurora Store 替代)
    Google Account Manager com.google.android.gms (内置) Google 账号登录、OAuth 认证

    GMS 不是 AOSP 的一部分,而是 Google 通过 MADA 协议 授权给厂商预装的专有软件。


    国行设备的特殊情况

    国行 Android 设备(OPPO/华为/小米/vivo 等)出厂时 GMS 通常处于以下状态:

    厂商 GMS 状态 说明
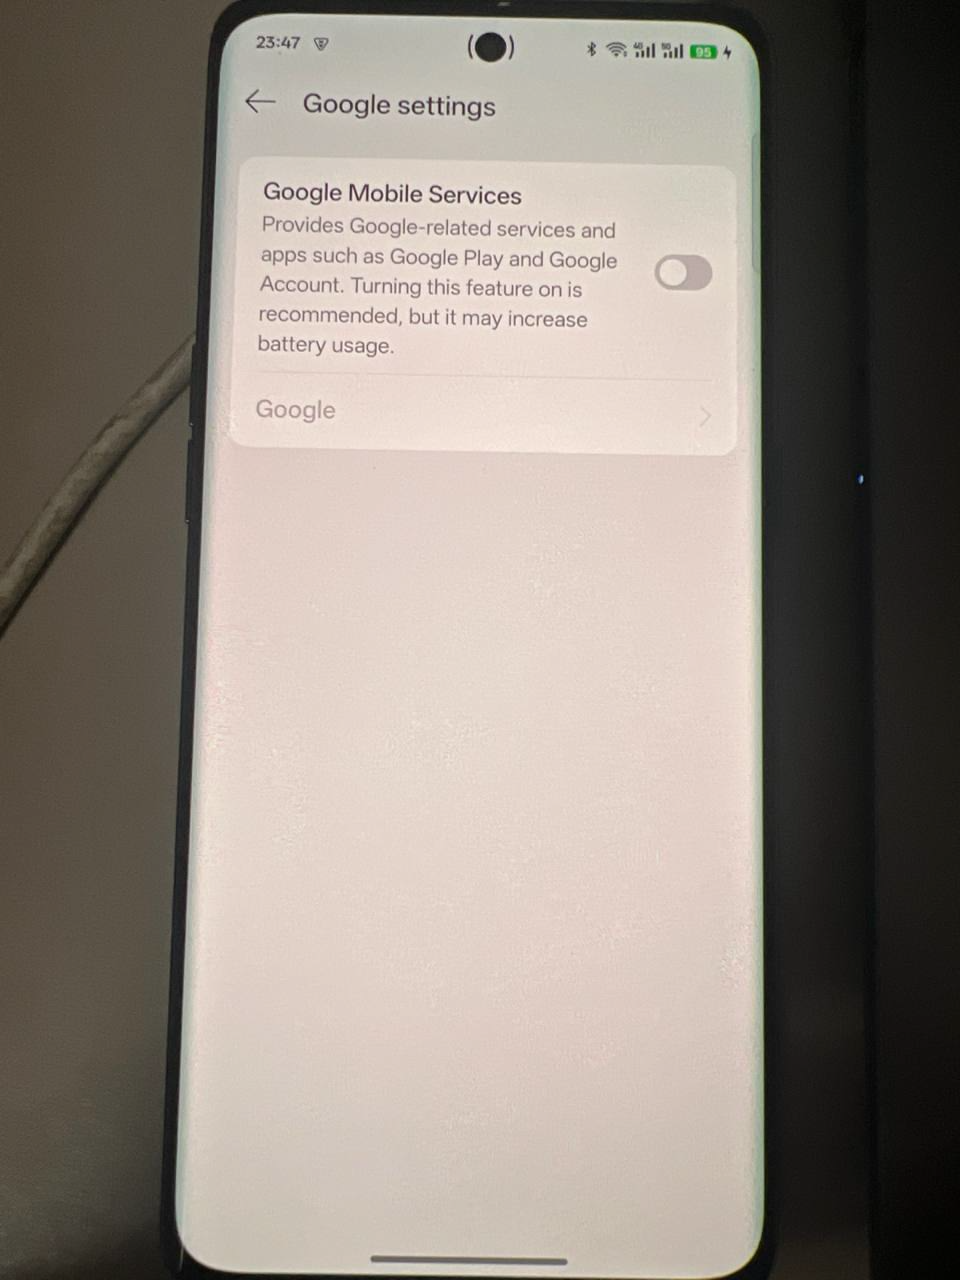
    OPPO (ColorOS) 预装但默认关闭 设置 → 系统更新 → Google Settings 中手动开启
    华为 (2019 年后) 无 GMS 受美国制裁,完全依赖 HMS (Huawei Mobile Services)
    小米 (MIUI) 预装但默认关闭 需手动开启,部分机型需通过 Google 安装器
    vivo (OriginOS) 预装但默认关闭 与 OPPO 类似

    OPPO 设备开启 GMS 的路径:设置 → 系统更新 → Google Settings

    Google Settings - 开启 GMS

    为什么国行默认关闭

    1. GMS 需要连接 Google 服务器(被 GFW 封锁),国内无法直连
    2. 工信部监管要求厂商不得默认启用境外服务
    3. 国内 App 生态不依赖 GMS,有独立的推送/支付/定位方案

    Android 推送机制对比

    FCM (Firebase Cloud Messaging) — Google 推送

    App 服务端 → Google FCM 服务器 → GMS (com.google.android.gms) → 目标 App
    
    • 需要 GMS 运行 + 网络能连接 Google 服务器
    • 单一长连接复用所有应用的推送,省电
    • Signal、Telegram、Notion 等国际应用依赖 FCM

    国内厂商推送通道

    App 服务端 → 厂商推送服务器 → 厂商推送 SDK → 目标 App
    
    OPPO Push: com.heytap.mcs
    小米推送:   com.xiaomi.xmsf
    华为推送:   com.huawei.hwid (HMS Push)
    vivo Push:  com.vivo.pushservice
    
    • 不依赖 GMS
    • 每个厂商独立实现,App 需要集成对应 SDK
    • 国内 App 通常同时集成多个厂商的推送 SDK

    App 自建长连接

    App 客户端 ←→ App 自有服务器 (长连接/WebSocket)
    
    • 微信、QQ、支付宝等超级 App 使用自建推送
    • 不依赖 GMS 或厂商推送
    • 耗电较高(每个 App 维护独立连接)

    统一推送联盟 (UPS)

    App 服务端 → UPS 服务器 → 系统级推送服务 → 目标 App
    
    • 工信部推动的国内标准化推送方案
    • 目标是统一碎片化的厂商推送,但普及缓慢

    本项目中的推送现状

    已禁用的推送相关组件

    包名 说明 影响
    com.heytap.mcs OPPO/HeyTap 推送服务 部分国内 App 可能收不到后台推送
    com.oplus.postmanservice OPPO 推送中间件 同上

    各应用推送方式分析

    应用 推送方式 GMS 关闭影响 OPPO Push 禁用影响
    Signal FCM (首选) / WebSocket (降级) 降级为 WebSocket,延迟增加 无影响
    Notion FCM 无推送 无影响
    Firefox 不需要推送 无 无
    微信 自建长连接 无影响 无影响
    支付宝 自建长连接 + 厂商推送 无影响 可能丢失部分营销推送
    QQ 自建长连接 无影响 无影响
    Gboard 不依赖 GMS 核心功能 无影响 无影响

    当前配置

    • GMS: 已开启(确保 Signal/Notion 等国际应用可通过 FCM 接收推送)
    • Google 账号: 未登录(减少 Google 数据采集)
    • OPPO Push: 已禁用(国内主流 App 有自建长连接,影响有限)

    GMS 的隐私考量

    GMS 开启后 Google 采集的数据

    数据类型 说明 缓解措施
    设备标识符 Android ID、设备型号、系统版本 无法完全避免
    IP 地址 连接 Google 服务器时暴露 v2rayNG 代理流量
    已安装应用列表 Play Protect 扫描 未登录 Google 账号,扫描范围有限
    位置信息 Google 定位服务 可关闭 Google 位置精确度
    FCM 推送元数据 哪些应用注册了推送、推送频率 无法避免(FCM 架构决定)

    缓解策略

    1. 不登录 Google 账号 — 避免将设备数据与 Google 用户画像关联
    2. v2rayNG 全局代理 — Google 服务器看到的是代理 IP,不是真实 IP
    3. 关闭 Google 位置精确度 — 设置 → 位置 → Google 位置精确度 → 关闭
    4. 禁用 Google Play Store — 已用 Aurora Store 替代,减少 Google 数据面

    与 OPPO 遥测的对比

    GMS (Google) OPPO 遥测
    数据去向 Google 服务器(美国) OPPO/HeyTap 服务器(中国)
    透明度 有隐私政策、数据导出工具 不透明
    用户控制 可关闭多数采集选项 系统级组件难以完全关闭
    法律管辖 受 GDPR/CCPA 约束 受中国数据安全法约束

    OPPO 账号与 Google 账号的共存

    两套账号体系完全独立,互不冲突:

    OPPO 账号 Google 账号
    管理层 HeyTap 服务 Google Play Services
    钱包/NFC OPPO Pay(银行卡、公交卡) Google Pay
    推送 OPPO Push (HeyTap MCS) FCM
    云同步 OPPO Cloud Google Drive
    应用商店 OPPO 应用商店 Google Play Store

    OPPO 账号用于 NFC 刷卡(银行卡、公交卡)等本地功能,开启 GMS 不影响这些功能。


    最后更新: 2026-02-18

  • 邮件服务安全与隐私技术分析

    适用场景:选择邮件客户端和邮箱服务时的安全隐私参考


    一、中国邮箱”授权码”机制 vs OAuth 2.0

    1.1 QQ 邮箱授权码工作原理

    QQ 邮箱的”授权码”本质是 App-Specific Password(应用专用密码),与 OAuth 2.0 的 Authorization Code 是完全不同的概念。

    工作流程:

    1. 登录 QQ 邮箱网页版 → 设置 → 账号与安全 → 安全管理
    2. 开启 POP3/IMAP/SMTP/Exchange/CardDAV/CalDAV 服务
    3. 通过短信验证生成授权码(16 位字符)
    4. 在第三方客户端中用授权码替代 QQ 密码进行 IMAP/SMTP 认证

    技术特征:
    – 协议层面仍然是 IMAP PLAIN/LOGIN 认证(Basic Auth),不是 OAuth 2.0
    – 授权码是长期有效的静态凭证(直到手动撤销或修改密码)
    – 163 邮箱(网易)采用完全相同的机制

    服务器配置:

    参数 值
    IMAP 服务器 imap.qq.com:993 (SSL)
    SMTP 服务器 smtp.qq.com:465 (SSL) 或 :587 (STARTTLS)

    1.2 为什么中国邮箱不使用 OAuth 2.0

    因素 说明
    生态封闭性 腾讯/网易的 OAuth 生态面向自有平台(微信开放平台、QQ 互联),不对外提供邮件 OAuth
    历史路径 中国邮箱基于 IMAP/POP3 + 密码认证,授权码是安全增强而非协议升级
    监管需求 授权码绑定手机号,天然满足实名验证要求
    无商业动力 中国邮箱第三方客户端生态较小,缺乏推动 OAuth 的需求

    1.3 IMAP Basic Auth vs OAuth 2.0

    维度 Basic Auth (含授权码) OAuth 2.0 (XOAUTH2)
    认证方式 用户名 + 密码/授权码 短期 Access Token (Bearer Token)
    IMAP 命令 AUTHENTICATE PLAIN AUTHENTICATE XOAUTH2
    凭证生命周期 长期有效 Access Token 约 1 小时,Refresh Token 续期
    密码暴露 存储在客户端,泄露即暴露 客户端不接触用户密码
    撤销粒度 撤销码影响所有使用该码的客户端 可按应用/scope 精确撤销
    MFA 集成 不原生支持 授权流程中原生集成 MFA
    权限范围 完整邮箱权限 可通过 scope 限制(只读/只发送)

    1.4 Basic Auth 淘汰趋势

    • Google:Workspace 于 2024 年 9 月 30 日关闭 LSA(Less Secure Apps),个人 Gmail 于 2025 年 3 月 14 日全面要求 OAuth(已完成)
    • Microsoft:Exchange Online SMTP AUTH Basic Auth 从 2026 年 3 月 1 日开始逐步拒绝,最终延至 2026 年 12 月完全关闭(已确认,进行中)

    淘汰原因:凭证重放攻击、无法整合 MFA、凭证分散存储在第三方客户端。


    二、中国邮箱实名制

    2.1 法律框架

    法律法规 生效时间 核心要求
    《网络安全法》第 24 条 2017.06 用户必须提供真实身份信息
    《反恐怖主义法》第 21 条 2016.01 电信和互联网服务商须验证用户身份
    《个人信息保护法》(PIPL) 2021.11 规范个人信息处理,最小化原则
    《反电信网络诈骗法》 2022.12 重申实名要求

    核心原则:”后台实名、前台自愿” — 平台通过绑定手机号完成间接实名(手机号已与身份证绑定)。

    2.2 与国际邮箱对比

    维度 中国邮箱 (QQ/163) 国际邮箱 (Gmail/Outlook/ProtonMail)
    注册要求 强制中国手机号(间接身份证级实名) 手机号可选;ProtonMail/Tuta 不要求手机号
    匿名性 后台完全实名 可相对匿名注册
    法律依据 网络安全法强制 GDPR 强调数据最小化,无强制实名
    执法配合 必须配合提供真实身份 需法律程序(搜查令/传票)
    数据管辖 数据必须存储在中国境内 跨境流动相对自由

    2.3 隐私影响

    • 邮箱 → 手机号 → 身份证 → 银行账户,形成完整身份链
    • 同一手机号在多平台实名,可构建完整用户画像
    • 实名数据泄露的隐私损害远超匿名账号

    三、开源 vs 闭源邮件客户端

    3.1 开源客户端

    FairEmail

    项目 详情
    来源 F-Droid / Aurora Store / GitHub
    语言 Java + C++
    隐私 内置追踪像素屏蔽、不收集用户数据、PGP/S-MIME 加密
    OAuth Play Store/GitHub 版支持 Gmail OAuth;F-Droid 版不支持(Google 仅授权官方签名版)

    K-9 Mail / Thunderbird for Android

    项目 详情
    来源 F-Droid / Aurora Store
    语言 Kotlin + Java
    背景 2022 年被 Mozilla 收购,正在重构为 Thunderbird for Android
    隐私 不追踪用户、支持 PGP、Apache 2.0 开源许可

    开源客户端共同优势

    • 代码可审计,无隐藏后门
    • 不内置追踪/广告
    • 用户完全控制数据

    3.2 闭源客户端

    Gmail App

    • 不使用邮件内容投广告(2017 年停止),但仍扫描邮件用于”智能功能”
    • 收集数据:Web & App Activity、位置历史、广告 ID

    Outlook App (新版)

    • 新版 Outlook 已演变为数据收集平台(Proton Mail 公开批评)
    • 与 801 个第三方广告合作伙伴共享数据
    • 收集范围:姓名、密码、人口统计、支付、搜索、设备、位置、语音、文本等
    • 关闭应用不会停止数据收集(需登出)

    OPPO Mail 等国产厂商邮件

    • 不开源,无法审计
    • 可能嵌入厂商遥测和广告 SDK
    • OAuth 注册为 “unverified”(未通过微软验证),授权可信度存疑

    3.3 OAuth “未验证应用”问题

    这是开源邮件客户端的核心障碍:

    • Google/Microsoft 对敏感 API 要求应用通过验证(需域名、隐私政策、安全评估)
    • 未验证应用显示警告,施加用户数量限制
    • F-Droid 构建的 FairEmail 因非官方签名无法获得 Google OAuth 授权
    • 悖论:越注重隐私的开源应用,越难获得大厂 OAuth 验证

    四、自建邮件服务器 vs 商业邮箱

    4.1 自建方案对比

    方案 特点 最低配置 适合人群
    Docker Mailserver 轻量 Docker,单文件配置 2GB RAM Docker 熟练用户
    Mailcow 全功能套件,含 Web 管理 6GB RAM 小型组织
    Mail-in-a-Box 自动化安装,极简设置 1GB RAM 新手
    Stalwart Rust 编写,全协议支持 2GB RAM 追求安全的用户
    Mailu Docker 化,轻量现代 2GB RAM 中等技术水平

    4.2 优势

    • 完全数据主权:邮件存储在自己服务器,第三方无法访问
    • 无供应商锁定:不受条款变更、提价影响
    • 灵活配置:无限邮箱地址,无附件大小限制

    4.3 核心挑战:邮件可达性 (Deliverability)

    这是自建邮件最大的难题:

    DNS 认证三件套

    记录 作用
    SPF 声明哪些 IP 有权代表域名发信
    DKIM 加密签名证明邮件未被篡改
    DMARC 告知收件方如何处理未通过认证的邮件

    IP 信誉问题

    • Gmail/Outlook 默认不信任新 IP,个人 IP 发的邮件极易进垃圾箱
    • 住宅 IP 被大面积黑名单
    • 需要长期 IP 预热(逐步增加发信量)
    • 一次配置错误可能导致 永久黑名单

    社区共识

    “2026 年自建邮件服务器几乎不可行…Gmail/Outlook 默认屏蔽住宅 IP,SPF/DKIM/DMARC 配置复杂,一次错误 = 永远进垃圾箱,维护信誉是全职工作。”

    4.4 推荐折衷:混合方案

    • 自建 IMAP 收件(完全隐私控制)
    • 通过 Amazon SES / SendGrid 发件(利用其 IP 信誉)
    • 避免 IP 信誉问题,保留数据主权

    五、主流邮箱服务隐私对比

    5.1 安全与隐私

    维度 Gmail Outlook ProtonMail Tuta
    总部 美国 美国 瑞士 德国
    情报联盟 Five Eyes 核心 Five Eyes 核心 非联盟成员 14 Eyes
    端到端加密 否 否 是 (PGP) 是 (自研)
    零知识加密 否 否 是 是
    追踪像素屏蔽 部分 否 是 是
    广告 是 是(801 广告伙伴) 否 否
    开源 否 否 是(客户端) 是(完整)
    PGP 兼容 否 否 是 否(自研协议)
    量子安全加密 否 否 开发中 已实现

    5.2 免费套餐

    维度 Gmail Outlook ProtonMail Tuta
    存储 15 GB 15 GB 1 GB 1 GB
    每日发信 500 封 ~300 封 150 封 无限制
    IMAP 支持 是(需 OAuth) 是(需 OAuth) 需付费 Bridge 否
    注册要求 手机号可选 手机号可选 不要求 不要求

    5.3 法律与执法

    服务 法律管辖 执法配合方式
    Gmail 美国 CLOUD Act / FISA 可被政府直接要求提供数据(NSL 可禁止告知用户)
    Outlook 美国 CLOUD Act / FISA 同上
    ProtonMail 瑞士联邦法 仅响应瑞士法院命令;零知识加密,只能提供元数据
    Tuta 德国法 (GDPR) 响应德国法院命令;曾被要求在加密前截取未加密来信副本

    5.4 注意事项

    1. E2EE 局限:ProtonMail/Tuta 的端到端加密仅在双方都使用同一服务时自动生效
    2. 元数据泄露:即使内容加密,发件人/收件人/时间/IP 仍可被收集
    3. Proton 的 Google 依赖:ProtonMail 使用 Google Push Notification Service
    4. IMAP 限制:ProtonMail Bridge 是付费功能;Tuta 完全不支持 IMAP

    本项目的邮件方案

    当前配置

    组件 选择 原因
    邮件客户端 OPPO 系统邮件 (com.android.email) FairEmail 配置复杂且 OAuth 依赖 Play Store
    QQ 邮箱 IMAP + 授权码 国内通讯需要,授权码避免直接暴露 QQ 密码
    Outlook 未添加 OPPO Mail 的 OAuth 注册为”unverified”,存在安全隐患

    安全建议

    • 避免在 OPPO Mail 中通过 OAuth 添加 Outlook(”unverified” 应用)
    • 若需使用 Outlook,建议安装微软官方 Outlook App(Aurora Store)
    • 隐私敏感通信建议使用 ProtonMail(瑞士管辖 + 端到端加密)

    最后更新: 2026-02-18

  • Android 应用商店全面对比分析

    调研日期: 2026-02-17
    适用场景: Secure Android Sandbox 项目 — 为系统分身选择安全可信的应用获取渠道


    目录


    一、开源/替代应用商店

    1. F-Droid

    属性 说明
    运营主体 F-Droid Limited(英国注册非营利组织),社区志愿者驱动
    开源 完全开源(GPL-3.0),客户端/构建服务器/元数据仓库均可审查
    账号要求 不需要,完全匿名使用
    广告 无
    中国大陆可用性 需翻墙访问 f-droid.org

    应用审核机制(业界最严格):

    • 所有应用必须 100% 自由/开源软件(FOSS),禁止专有依赖(Google Play Services、Firebase 等)
    • F-Droid 官方服务器自行编译并签名发布应用(不使用开发者原始签名)
    • 可复现构建(Reproducible Builds): 独立验证服务器重新构建 APK,逐字节比对官方发布版本,证明二进制与源代码严格对应
    • 2024 年覆盖率约 30%,IzzyOnDroid 仓库 2025 年超过 42%
    • 反特性(Anti-Features)标签: 标记含广告、非自由网络服务、已知漏洞的应用,用户知情选择
    • 人工审查许可证文件、构建脚本、非自由资产及二进制 blob

    隐私保护: 极高

    • 政策禁止所有专有遥测和广告 SDK
    • 客户端不内嵌第三方分析框架
    • 无账号、无追踪

    APK 修改风险: 极低

    • 使用自有密钥签名 ≠ 篡改内容(可复现构建机制可验证)
    • 部分应用(如 Signal)因签名差异拒绝通过 F-Droid 分发

    注意事项:

    • 志愿者运营导致审查/更新速度慢,元数据可能落后于上游
    • 如 F-Droid 构建服务器被攻击,将影响所有用户(可复现构建正是为此设计)
    • 仅收录免费软件,无付费应用
    • 仓库中尚未发现经证实的恶意软件分发案例

    2. Aurora Store

    属性 说明
    运营主体 开源社区项目(主开发者 whyorean),托管于 GitLab (AuroraOSS)
    开源 完全开源(GPL-3.0)
    账号要求 可选(匿名模式推荐)
    广告 无
    中国大陆可用性 不可用(依赖 Google Play API,被 GFW 封锁)

    核心定位: Google Play 的开源替代前端

    Aurora Store 不是独立商店,而是通过逆向工程的 Google Play API 访问 Google 应用目录。应用审核完全依赖 Google Play 的机制。

    匿名登录机制:

    • 通过令牌分发服务器(auroraoss.com)创建临时 Google 账号
    • 仅向 Google 暴露请求的包名,不关联个人邮箱/手机号
    • 支持 TLS 证书固定,防止中间人攻击
    • 整合 Exodus Privacy / Plexus 展示应用追踪器信息

    APK 修改风险: 无

    • 直接从 Google Play 服务器下载原始 APK,签名与官方完全一致

    注意事项:

    • 匿名令牌可能被 Google 批量封禁,导致登录失败(已多次发生)
    • 令牌服务器是单点故障
    • Google 仍可通过 IP + 请求包名进行关联分析
    • 权限请求较宽泛(MANAGE_EXTERNAL_STORAGE、QUERY_ALL_PACKAGES)
    • 无法购买付费应用(匿名模式下)

    3. APKPure

    属性 说明
    运营主体 APKPURE PTE.LTD(香港注册,实际运营中心在中国)
    开源 闭源
    账号要求 不需要
    广告 有(较激进)
    中国大陆可用性 可访问

    应用审核: 非常薄弱

    • 声称验证 APK 原始签名,但无强制安全扫描、行为分析或沙箱测试
    • 任何开发者可提交 APK,审核门槛极低
    • 允许分发已被 Google Play 下架的历史版本

    APK 修改风险: 高(有确凿历史案例)

    2021 年重大安全事件: APKPure 客户端本身(v3.17.18)被植入 Triada 木马的恶意广告 SDK,可在 Android 6/7 设备上下载安装额外恶意模块(包括 xHelper,可在恢复出厂设置后持续存在),收集 IMEI、Android ID。该恶意版本通过 APKPure 官方渠道分发(Kaspersky 披露)。

    • 平台长期作为 Joker 木马、BadBazaar(APT15 关联间谍软件,针对维吾尔族/藏族人群)、Moonshine 间谍软件的分发渠道
    • 托管被重新打包的热门应用(如植入恶意代码的 Signal、Telegram 变种)

    安全评级: 极低,强烈不推荐在安全敏感场景下使用


    二、中国厂商应用商店

    共性问题

    中国厂商商店普遍存在以下特征:

    • 闭源: 审核规则/安全机制均不公开
    • 深度遥测: 系统级数据采集默认开启,即使禁用权限仍通过系统组件上报
    • APK “特供版”: 通过云控/动态加载可绕过初次审查,部分应用被注入额外 SDK
    • 广告/推广: 首页推广位、付费应用混排、开屏广告普遍
    • 合规导向: 满足工信部/网信办监管要求,但对用户隐私保护透明度低
    • 账号绑定: 部分功能需厂商账号

    4. OPPO 软件商店

    属性 说明
    运营主体 OPPO 广东移动通信有限公司(BBK 集团)
    安全系统 “智能护盾” — 静态特征检测 + 动态行为分析 + 云端检测
    隐私保护 低至中 — ColorOS 深度集成遥测框架

    特别说明(与本项目直接相关):

    • ColorOS 系统级遥测无法完全关闭
    • 对 DexClassLoader 动态加载的检测存在盲区
    • 2023 年智能护盾白皮书承认仍有大量不合规应用通过云端动态更新绕过审查

    5. 华为 AppGallery

    属性 说明
    运营主体 华为终端有限公司,全球第三大应用分发平台
    安全系统 SecDroid — 静态审计 + 沙箱动态执行 + 恶意 SDK 库比对
    隐私保护 中(欧洲市场较透明,但存在地缘政治担忧)

    重大安全事件:

    2021 年 Cynos 木马事件: Dr.Web 发现约 190 款游戏(涉及近 1000 万台设备)含 Android.Cynos.7.origin,通过 AppGallery 官方渠道分发。可收集短信、通话记录、设备标识符,下载额外恶意模块。

    • HMS Core 要求替换 Google API → AppGallery 应用与 Google Play 版本存在代码差异
    • 强制华为账号绑定

    6. 小米应用商店(GetApps)

    属性 说明
    运营主体 小米通讯技术有限公司
    安全系统 依赖第三方引擎(360/卡巴斯基),技术审查细节极不透明
    隐私保护 低 — 多次因遥测问题受国际批评

    已知隐私问题:

    • 2020 年: MIUI 浏览器隐私模式下仍收集并上传浏览历史(含搜索内容)
    • 广告 SDK 广泛嵌入第三方应用
    • 系统级数据采集默认开启
    • MIUI 广告推送覆盖面广(锁屏、商店推荐、系统通知)

    7. vivo 应用商店

    属性 说明
    运营主体 维沃移动通信有限公司(BBK 集团,与 OPPO 同系)
    安全系统 自动化安全扫描 + 审核规范要求权限最小化声明
    隐私保护 低至中 — 遥测特征与 OPPO 类似
    • 审核规范的公开透明度略高于小米
    • 对云端动态更新监控不足,特供版仍可绕过
    • 与 OPPO 共享 BBK 集团背景,安全/隐私风险性质相似

    三、国际平台/厂商应用商店

    8. Google Play Store

    属性 说明
    运营主体 Google LLC (Alphabet)
    开源 闭源
    账号要求 必须 Google 账号
    广告 搜索结果含付费推广
    中国大陆可用性 不可用(GFW 封锁)

    审核机制(商业商店中最完善):

    • Bouncer 预发布扫描: 静态分析 + 动态沙箱 + ML 分类器
    • Play Protect: 设备端持续扫描(每日约 2000 亿次),覆盖所有已安装应用(含旁加载)
    • 实时威胁检测: 可触发云端代码级扫描
    • 数据安全表单: 强制开发者声明数据收集/共享情况
    • 2023 年封禁 33.3 万开发者账号,下架 228 万违规应用

    APK 修改风险: 低

    • 不修改 APK 内容,但 Google Play App Signing(2021 年后默认)意味着 Google 持有签名密钥

    隐私的两面性:

    • 对开发者的隐私要求高(数据安全表单、Play Protect)
    • 但 Google 自身采集设备 ID、广告 ID、位置、已安装应用列表用于广告定向
    • 数据安全表单基于开发者自我申报,研究发现大量虚报

    9. Samsung Galaxy Store

    属性 说明
    运营主体 三星电子(韩国)
    开源 闭源
    账号要求 需三星账号
    广告 少量(推荐位为主,比 Google Play 少)
    中国大陆可用性 部分可用(三星在华有合规运营)

    审核机制:

    • AI 驱动威胁检测 + 传输加密
    • 2025 年 9 月起引入”数据安全”标签
    • “Project Infinity” 计划:旗舰设备最长 7 年安全更新

    已修复的重要漏洞:

    • CVE-2023-21433(权限提升)+ CVE-2023-21434(域名白名单绕过):曾允许攻击者在无用户确认情况下安装任意应用

    APK 修改风险: 极低

    • 不修改开发者提交的 APK

    局限:

    • 应用数量远少于 Google Play(约 50 万 vs 300 万)
    • 对开发者审查严格度低于 Google Play
    • 定位为三星设备生态的补充渠道

    综合对比表

    商店 开源 APK 修改风险 隐私保护 需账号 广告 中国可用 安全场景推荐度
    F-Droid 全开源 极低 极高 否 无 需翻墙 ★★★★★
    Aurora Store 全开源 无 高 可选 无 需翻墙 ★★★★☆
    Google Play 闭源 低 中 必须 有 不可用 ★★★☆☆
    Samsung Galaxy Store 闭源 极低 中 必须 少 部分 ★★★☆☆
    OPPO 软件商店 闭源 中 低-中 部分 有 完全 ★★☆☆☆
    华为 AppGallery 闭源 中高 中 必须 有 完全 ★★☆☆☆
    vivo 应用商店 闭源 中 低-中 部分 有 完全 ★★☆☆☆
    小米应用商店 闭源 中 低 部分 激进 完全 ★☆☆☆☆
    APKPure 闭源 高 低 否 有 可用 ☆☆☆☆☆

    安全沙箱环境建议

    基于本项目的威胁模型(OPPO Reno9 / ColorOS 15 系统分身),应用获取策略按优先级排列:

    首选: F-Droid

    • 用于安装开源工具链(Termux、NetGuard、Shelter 等)
    • 无账号、无广告、可验证来源
    • 配合 IzzyOnDroid 仓库扩大覆盖范围

    次选: Aurora Store(匿名模式)

    • 用于 F-Droid 中没有的应用(如某些闭源但必要的工具)
    • 全程不登录 Google 账号
    • 需配合代理使用(依赖 Google Play API)

    仅限主系统: 中国厂商商店

    • OPPO 软件商店等仅用于主系统安装实名合规应用(银行、支付等)
    • 绝不在系统分身中使用

    绝对禁止: APKPure

    • 有恶意软件分发历史,与国家级 APT 组织关联
    • 任何场景下均不推荐

    APK 来源验证原则

    所有非 F-Droid 来源的 APK,安装前应:

    # 校验 APK 签名
    apksigner verify --print-certs <apk_file>
    
    # 与官方发布的证书指纹比对
    # 确保签名者证书 SHA-256 与开发者官网公布的一致
    

    本文档基于公开信息整理,部分数据引用自 Kaspersky、Dr.Web、GrapheneOS 社区等安全研究来源。

  • 禁用 ColorOS 第三方 APK 安装扫描

    适用环境: OPPO / realme / OnePlus (ColorOS 15 / Android 15)
    前提条件: ADB 调试已启用,无需 root


    背景

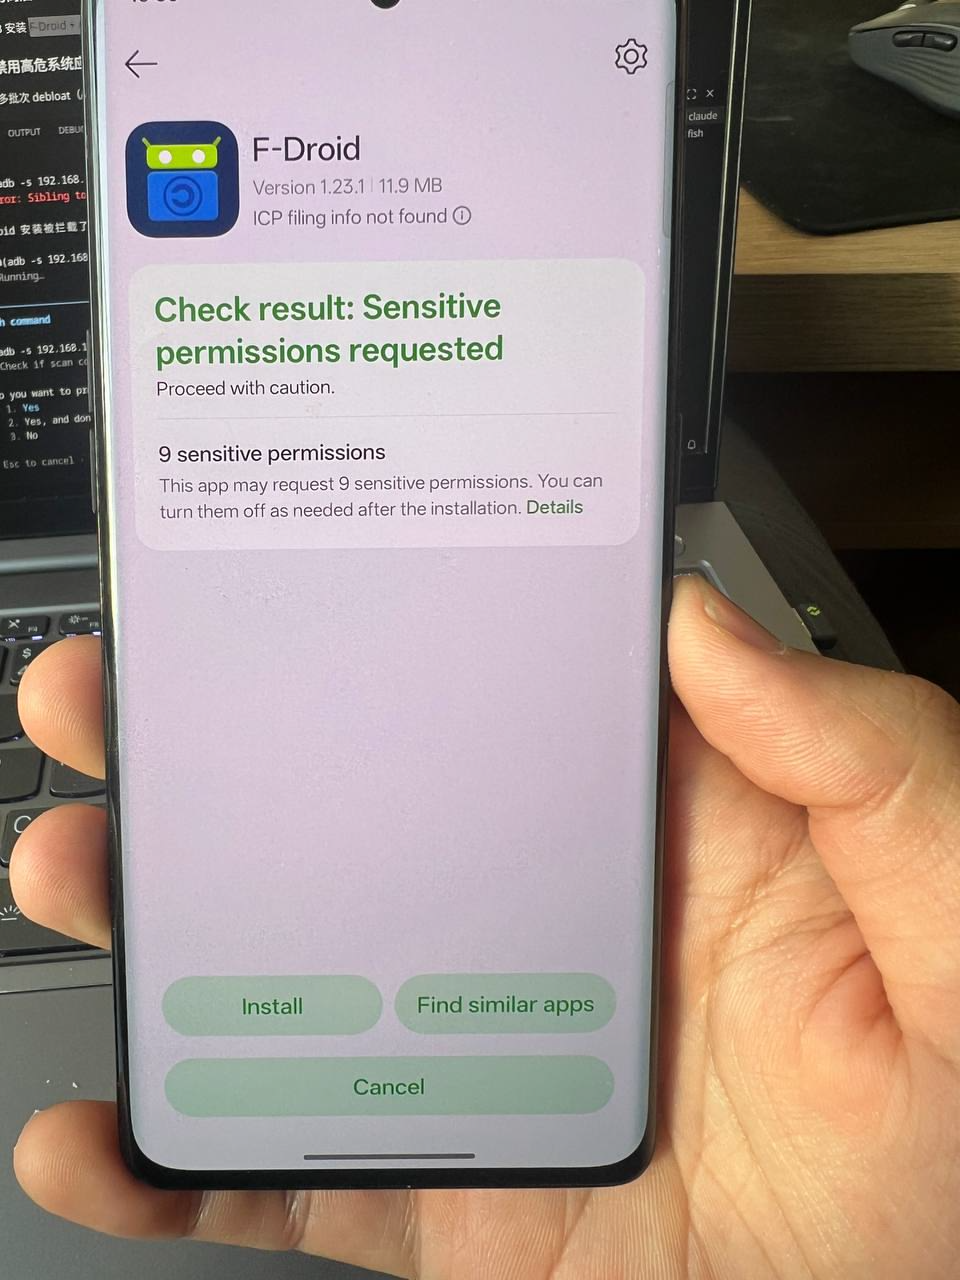
    ColorOS 在通过 ADB 安装第三方 APK 时会触发 Smart Shield 安全扫描,弹出 “Check result: Sensitive permissions requested” 警告页,要求用户手动点击确认才能继续安装。

    安装扫描弹窗

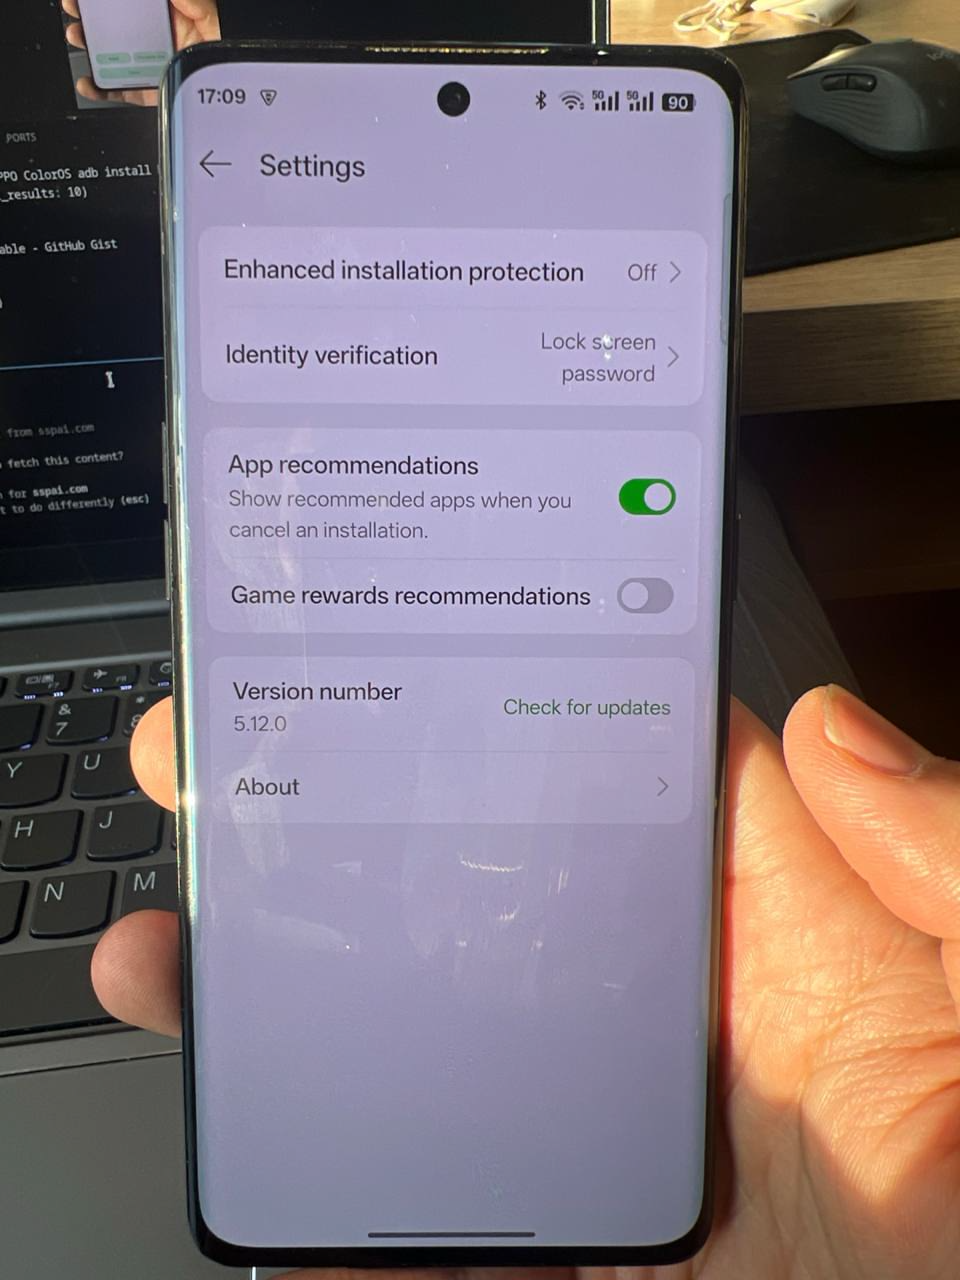
    扫描设置页面

    即使已禁用常见的扫描组件(com.oplus.athena、com.coloros.securityguard),该弹窗仍然出现。本文分析其底层机制并给出非 root 环境下的最优解。


    安装扫描链路分析

    ColorOS 的安装验证并非单一组件控制,而是多组件协作的链式调用:

    adb install <apk>
      → com.android.packageinstaller(ColorOS 魔改版安装器)
        → com.oplus.safecenter(安全中心,总调度)
          → com.oplus.athena(云端 APK 哈希比对)
          → com.coloros.securityguard(本地安全规则检查)
          → com.oplus.appdetail(扫描结果 UI 展示)
    

    各组件角色与保护等级

    组件 角色 ADB 可操作性
    com.oplus.athena 云端 APK 哈希扫描 pm disable-user ✅
    com.coloros.securityguard 本地安装安全规则 pm disable-user ✅
    com.oplus.appdetail 扫描结果 UI(权限警告页) pm disable-user ✅
    com.oplus.safecenter 安全中心(总调度) ❌ 三重保护,不可禁用
    com.android.packageinstaller 安装器本体 ❌ 禁用后无法安装任何应用

    仅禁用 athena + securityguard 只是去掉了链条中的辅助组件,调度中心 safecenter 仍会拉起扫描流程并显示 UI。


    解决方案

    核心操作:禁用扫描 UI 载体

    禁用 com.oplus.appdetail,使扫描流程无法展示权限警告页:

    adb shell pm disable-user --user 0 com.oplus.appdetail
    

    效果:”Sensitive permissions requested” 警告页消失,APK 直接进入安装流程。

    辅助操作:关闭系统级验证开关

    adb shell settings put global verifier_verify_adb_installs 0
    adb shell settings put global package_verifier_enable 0
    

    可选:禁用扫描辅助组件

    adb shell pm disable-user --user 0 com.oplus.athena           # 云端哈希扫描
    adb shell pm disable-user --user 0 com.coloros.securityguard   # 本地安全检查
    

    完整推荐操作顺序

    # 1. 禁用扫描 UI
    adb shell pm disable-user --user 0 com.oplus.appdetail
    
    # 2. 禁用云端扫描和本地检查
    adb shell pm disable-user --user 0 com.oplus.athena
    adb shell pm disable-user --user 0 com.coloros.securityguard
    
    # 3. 关闭系统验证开关
    adb shell settings put global verifier_verify_adb_installs 0
    adb shell settings put global package_verifier_enable 0
    

    回滚方法

    adb shell pm enable --user 0 com.oplus.appdetail
    adb shell pm enable --user 0 com.oplus.athena
    adb shell pm enable --user 0 com.coloros.securityguard
    adb shell settings put global verifier_verify_adb_installs 1
    adb shell settings put global package_verifier_enable 1
    

    APK 完整性验证

    操作后的关键问题:com.oplus.safecenter 仍在运行,安装器底部仍显示 “Installation secured by Smart Shield”。是否会篡改 APK?

    验证方法

    对比本地原始 APK 与通过 adb pull 拉取的设备已安装 APK 的 SHA-256 哈希及签名证书。

    工具: apksigner(Android SDK build-tools)+ OpenJDK

    # 计算本地 APK 哈希
    sha256sum local.apk
    
    # 拉取设备上的安装包
    adb shell pm path <package_name>    # 获取路径
    adb pull /data/app/.../base.apk pulled.apk
    
    # 对比哈希
    sha256sum pulled.apk
    
    # 对比签名证书
    apksigner verify --print-certs -v local.apk
    apksigner verify --print-certs -v pulled.apk
    

    验证结果

    以 F-Droid 和 AuroraStore 两个 APK 为样本,经过 Smart Shield 扫描后安装:

    验证项 结果
    SHA-256 文件哈希 本地与设备端 完全一致
    签名者证书 DN 完全一致
    证书 SHA-256 指纹 完全一致

    结论

    Smart Shield 扫描为只读操作,不会修改、替换或注入内容到 APK 中。安装到设备上的 APK 与本地文件二进制完全一致。


    com.oplus.safecenter 不可禁用的技术原因

    com.oplus.safecenter 具备 ColorOS 框架层最高级别保护,所有非 root 方法均被拦截:

    pm disable-user --user 0 com.oplus.safecenter  # → 返回 default(拒绝)
    pm suspend --user 0 com.oplus.safecenter        # → suspended state: false(拒绝)
    pm uninstall --user 0 com.oplus.safecenter      # → DELETE_FAILED_INTERNAL_ERROR
    

    框架层拦截机制

    ColorOS 在 PackageManagerService 中注入了两个拦截器:

    • OplusForbidUninstallAppManager — 拦截 uninstall 和 disable 操作
    • OplusForbidHideOrDisableManager — 拦截 hide 和 suspend 操作

    这两个拦截器维护了一份核心包白名单,com.oplus.safecenter 在其中。所有通过 PackageManager API 发起的操作(包括 ADB、Shizuku、Canta)均会被拦截,因为底层调用的是同一套 API。

    缓解措施

    由于已验证 Smart Shield 不篡改 APK,其主要残留风险在于可能将安装行为(包名、哈希)上报至 OPPO 云端。缓解方案:

    • 通过 DNS/防火墙规则阻断 OPPO 遥测域名
    • 全局代理 + VPN 锁死模式,使 safecenter 无法直连 OPPO 服务器

    其他已知方案(备选)

    方案 说明 适用场景
    开发者选项 → “禁止权限监控” 禁用手机管家的权限管理功能 临时安装时开启,完成后关闭
    pm uninstall --user 0 替代 disable-user 更彻底的移除(可通过 cmd package install-existing 恢复) 需要更彻底的清理
    Root + Magisk 直接删除系统分区中的 safecenter Bootloader 已解锁的设备

    参考资料

  • 主系统 Debloat 记录

    概述

    在主系统(User 0)中禁用/挂起高隐私风险的OPPO系统应用,包括AI功能、浏览器、广告SDK、遥测、云服务、安装扫描器、推送和行为追踪。

    执行日期: 2026-02-12 ~ 2026-02-14
    设备: OPPO Reno9 5G / ColorOS 15
    连接方式: WiFi调试(ADB over WiFi)


    ADB连接

    WiFi调试配置

    # 1. 在主系统中启用开发者选项
    #    设置 → 关于手机 → 版本信息 → 连续点击"版本号"7次
    
    # 2. 启用无线调试
    #    开发者选项 → 无线调试 → 开启
    
    # 3. 配对并连接
    adb pair <手机IP>:<配对端口>    # 输入配对码
    adb connect <手机IP>:<连接端口>
    
    # 4. 验证连接
    adb devices
    adb shell am get-current-user  # 输出0=主系统, 10=系统分身
    

    已知问题

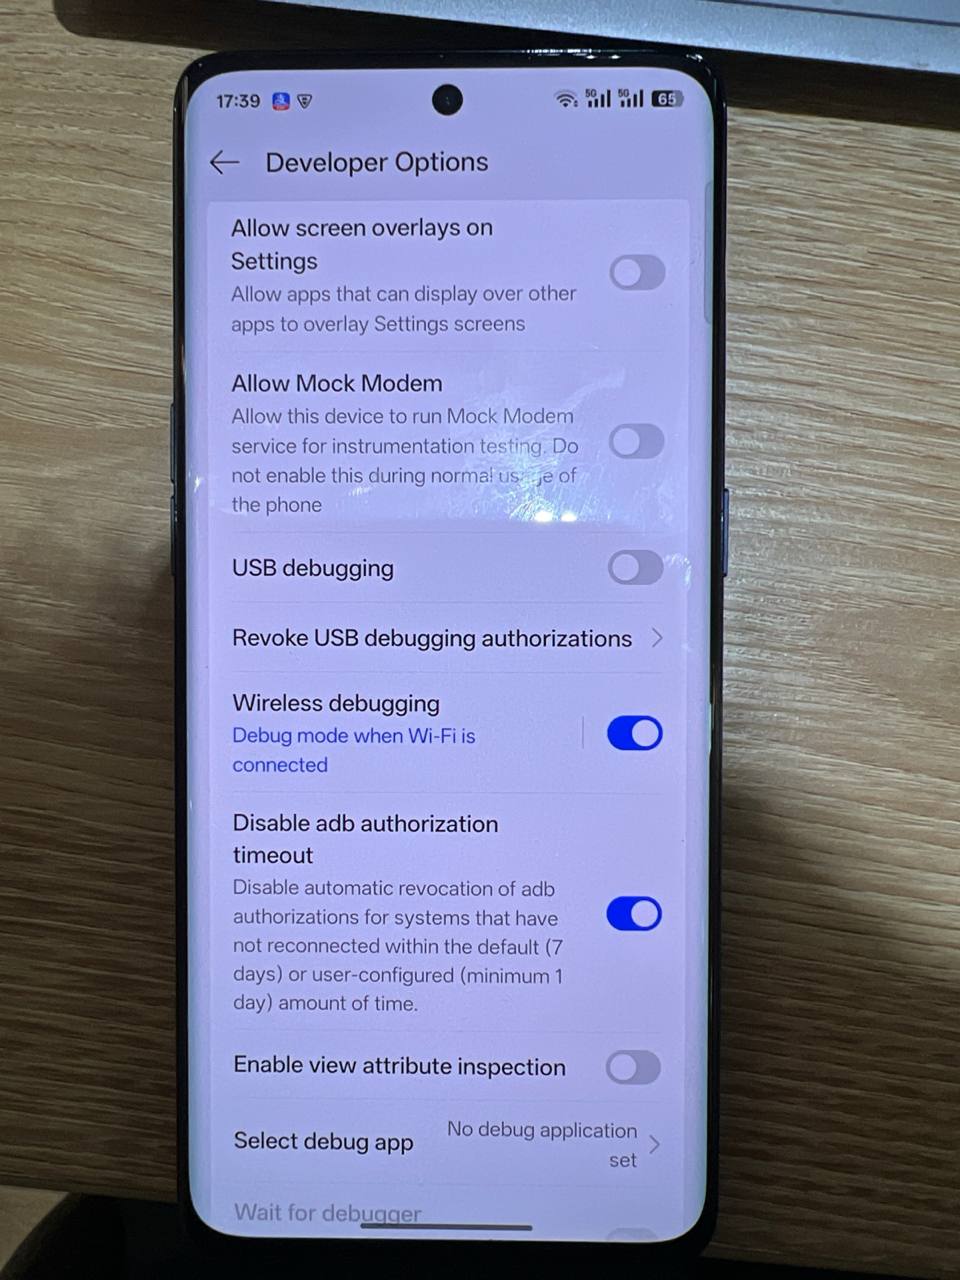
    • WiFi调试频繁断开: ADB授权默认会在7天未连接后自动撤销,且连接可能因超时中断
    • 解决方法:
    • 开发者选项 → Disable adb authorization timeout → 开启
    • 该选项禁用ADB授权的自动撤销机制(默认7天,最短1天)
    • 调试期间建议同时开启”不锁定屏幕”

    开发者选项 - WiFi调试配置


    Debloat 执行记录

    目标分类

    类别 包名 说明
    AI功能 com.oplus.aiunit AI单元
    AI功能 com.oplus.deepthinker AI行为分析
    AI功能 com.oplus.obrain AI大脑引擎
    AI功能 com.aiunit.aon AI Always-On
    语音 com.heytap.speechassist OPPO语音助手
    语音 com.yuemeng.speechsuite 语音套件
    浏览器 com.heytap.browser OPPO浏览器
    广告 com.opos.ads OPPO广告SDK
    遥测 com.oplus.statistics.rom OPPO遥测上报
    云服务 com.heytap.cloud OPPO云服务
    扫描器 com.oplus.athena 应用安装扫描器
    安全中心 com.oplus.safecenter 安全中心(含反诈代理)
    激活上报 com.coloros.activation 设备激活上报
    开机注册 com.coloros.bootreg 开机注册服务
    行为追踪 com.oplus.onetrace 用户行为链路追踪
    日志收集 com.oplus.logkit 系统日志采集上传
    崩溃上报 com.oplus.crashbox 崩溃日志回传
    数据平台 com.oplus.dmp 数据管理平台
    推送服务 com.oplus.postmanservice OPPO推送服务
    推送服务 com.heytap.mcs HeyTap推送服务
    遥测 com.heytap.htms HeyTap遥测服务

    第一批执行结果 (2026-02-12)

    成功禁用(disabled-user)

    adb shell pm disable-user --user 0 com.oplus.deepthinker    # ✅ disabled-user
    adb shell pm disable-user --user 0 com.oplus.obrain         # ✅ disabled-user
    adb shell pm disable-user --user 0 com.aiunit.aon           # ✅ disabled-user
    adb shell pm disable-user --user 0 com.heytap.speechassist  # ✅ disabled-user
    adb shell pm disable-user --user 0 com.yuemeng.speechsuite  # ✅ disabled-user
    

    系统保护包 — 通过 suspend 挂起

    以下3个包被ColorOS标记为核心依赖,disable-user 返回 default(拒绝),uninstall --user 0 返回 DELETE_FAILED_INTERNAL_ERROR,pm clear 被 OplusClearDataProtectManager 拦截。

    最终通过 pm suspend 成功挂起:

    adb shell pm suspend --user 0 com.heytap.browser   # ✅ suspended
    adb shell pm suspend --user 0 com.oplus.aiunit      # ✅ suspended
    adb shell pm suspend --user 0 com.opos.ads           # ✅ suspended
    

    第二批执行结果 (2026-02-13)

    成功禁用(disabled-user)

    adb shell pm disable-user --user 0 com.oplus.statistics.rom  # ✅ disabled-user
    adb shell pm disable-user --user 0 com.oplus.athena          # ✅ disabled-user
    adb shell pm disable-user --user 0 com.heytap.cloud          # ✅ disabled-user
    

    系统最高保护包 — 无法处理

    com.oplus.safecenter(安全中心/反诈代理)具备 ColorOS 最高级别保护,三种非 root 方法均被拦截:

    adb shell pm disable-user --user 0 com.oplus.safecenter  # ❌ 返回 default(拒绝)
    adb shell pm suspend --user 0 com.oplus.safecenter        # ❌ suspended state: false(拒绝)
    adb shell pm uninstall --user 0 com.oplus.safecenter      # ❌ DELETE_FAILED_INTERNAL_ERROR
    

    不存在的包

    com.nearme.statistics.rom   # ColorOS 15 已合并到 com.oplus.statistics.rom
    com.coloros.safesdkproxy     # 本设备不存在
    

    第三批执行结果 (2026-02-14)

    成功禁用(disabled-user)

    adb shell pm disable-user --user 0 com.coloros.activation    # ✅ disabled-user
    adb shell pm disable-user --user 0 com.oplus.onetrace        # ✅ disabled-user
    adb shell pm disable-user --user 0 com.oplus.logkit          # ✅ disabled-user
    adb shell pm disable-user --user 0 com.oplus.crashbox        # ✅ disabled-user
    adb shell pm disable-user --user 0 com.oplus.dmp             # ✅ disabled-user
    adb shell pm disable-user --user 0 com.oplus.postmanservice  # ✅ disabled-user
    adb shell pm disable-user --user 0 com.heytap.mcs            # ✅ disabled-user
    

    系统保护包 — 通过 suspend 挂起

    adb shell pm suspend --user 0 com.coloros.bootreg  # ✅ suspended (disable-user 返回 default)
    adb shell pm suspend --user 0 com.heytap.htms      # ✅ suspended (disable-user 返回 default)
    

    第四批执行结果 (2026-02-17)

    成功禁用(disabled-user)

    adb shell pm disable-user --user 0 com.oplus.appdetail  # ✅ disabled-user(安装验证 UI)
    

    系统级验证开关关闭

    adb shell settings put global verifier_verify_adb_installs 0  # ✅
    adb shell settings put global package_verifier_enable 0        # ✅
    

    APK 完整性校验

    禁用 com.oplus.appdetail 后,通过 ADB 安装 F-Droid 和 AuroraStore:
    – “Sensitive permissions requested” 警告页已消失
    – 安装器底部仍显示 “Installation secured by Smart Shield”(com.oplus.safecenter 无法禁用)
    – 验证方法: 对比本地原始 APK 与设备上拉取的已安装 APK 的 SHA-256 哈希及 apksigner 签名证书
    – 结论: 两个 APK 哈希及签名均完全一致,Smart Shield 扫描为只读操作,不会篡改 APK

    com.oplus.safecenter 调研结论

    经 XDA/GitHub/Reddit 多源调研,确认非 root 无法禁用。框架层 OplusForbidUninstallAppManager + OplusForbidHideOrDisableManager 拦截所有禁用/卸载操作,Canta + Shizuku 同样受限。缓解方案:通过网络层阻断遥测域名。

    第五批执行结果 (2026-02-17)

    目标:内容分发、应用商店、广告推荐类预装应用。

    成功禁用(disabled-user)

    adb shell pm disable-user --user 0 com.heytap.themestore   # ✅ disabled-user(主题商店)
    adb shell pm disable-user --user 0 com.heytap.yoli          # ✅ disabled-user(Yoli 短视频)
    adb shell pm disable-user --user 0 com.nearme.gamecenter    # ✅ disabled-user(游戏中心)
    adb shell pm disable-user --user 0 com.oplus.games          # ✅ disabled-user(游戏服务)
    adb shell pm disable-user --user 0 com.oplus.cupid          # ✅ disabled-user(系统推荐服务)
    adb shell pm disable-user --user 0 com.oplus.member         # ✅ disabled-user(会员中心)
    adb shell pm disable-user --user 0 com.oplus.play           # ✅ disabled-user(OPPO 应用商店)
    adb shell pm disable-user --user 0 com.oppo.community       # ✅ disabled-user(OPPO 社区)
    adb shell pm disable-user --user 0 com.oppo.store           # ✅ disabled-user(OPPO 商城)
    adb shell pm disable-user --user 0 com.oplus.vip            # ✅ disabled-user(VIP 服务)
    adb shell pm disable-user --user 0 com.coloros.video        # ✅ disabled-user(ColorOS 视频)
    adb shell pm disable-user --user 0 com.coloros.karaoke      # ✅ disabled-user(卡拉OK)
    

    系统保护包 — 通过 suspend 挂起

    adb shell pm suspend --user 0 com.heytap.market    # ✅ suspended(HeyTap 应用市场,disable-user 返回 default)
    adb shell pm suspend --user 0 com.heytap.pictorial  # ✅ suspended(HeyTap 壁纸杂志,disable-user 返回 default)
    

    卸载第三方应用

    adb shell pm uninstall --user 0 com.zxscnew  # ✅ Success(世纪证券/前海金帆,非预装)
    

    第六批执行结果 (2026-02-17)

    目标:隐私追踪、遥测分析、语音管理、位置代理等中高风险组件。

    成功禁用(disabled-user)

    adb shell pm disable-user --user 0 com.oplus.metis                 # ✅ disabled-user(行为分析/推荐引擎)
    adb shell pm disable-user --user 0 com.oppo.ctautoregist            # ✅ disabled-user(CT 自动注册)
    adb shell pm disable-user --user 0 com.oplus.ovoicemanager          # ✅ disabled-user(语音管理)
    adb shell pm disable-user --user 0 com.oplus.ovoicemanager.wakeup   # ✅ disabled-user(语音唤醒)
    adb shell pm disable-user --user 0 com.oplus.locationproxy          # ✅ disabled-user(位置代理)
    adb shell pm disable-user --user 0 com.coloros.remoteguardservice   # ✅ disabled-user(远程防护)
    

    系统保护包 — 通过 suspend 挂起

    adb shell pm suspend --user 0 com.heytap.tas            # ✅ suspended(HeyTap 遥测分析,disable-user 返回 default)
    adb shell pm suspend --user 0 com.oplus.pantanal.ums     # ✅ suspended(用户管理服务,disable-user 返回 default)
    adb shell pm suspend --user 0 com.heytap.quicksearchbox  # ✅ suspended(OPPO 搜索,disable-user 返回 default)
    

    第七批执行结果 (2026-02-17)

    目标:不需要的系统工具类预装应用(负一屏、儿童空间、车钥匙、Omoji 等)。

    成功禁用(disabled-user)

    adb shell pm disable-user --user 0 com.coloros.childrenspace    # ✅ disabled-user(儿童空间)
    adb shell pm disable-user --user 0 com.coloros.healthcheck      # ✅ disabled-user(设备健康检查)
    adb shell pm disable-user --user 0 com.oplus.omoji              # ✅ disabled-user(Omoji 表情)
    adb shell pm disable-user --user 0 com.oplus.upgradeguide       # ✅ disabled-user(升级指南)
    adb shell pm disable-user --user 0 com.oplus.cardigitalkey      # ✅ disabled-user(车钥匙)
    adb shell pm disable-user --user 0 com.heytap.opluscarlink      # ✅ disabled-user(OPPO 车联)
    adb shell pm disable-user --user 0 com.oplus.ocar               # ✅ disabled-user(OPPO 汽车)
    adb shell pm disable-user --user 0 com.heytap.colorfulengine    # ✅ disabled-user(彩色引擎)
    

    系统保护包 — 通过 suspend 挂起

    adb shell pm suspend --user 0 com.coloros.assistantscreen  # ✅ suspended(负一屏,disable-user 返回 default)
    

    全部状态汇总

    包名 disable-user uninstall suspend 最终状态
    com.oplus.deepthinker ✅ – – 已禁用
    com.oplus.obrain ✅ – – 已禁用
    com.aiunit.aon ✅ – – 已禁用
    com.heytap.speechassist ✅ – – 已禁用
    com.yuemeng.speechsuite ✅ – – 已禁用
    com.oplus.statistics.rom ✅ – – 已禁用
    com.oplus.athena ✅ – – 已禁用
    com.heytap.cloud ✅ – – 已禁用
    com.heytap.browser ❌ default ❌ 拦截 ✅ 已挂起
    com.oplus.aiunit ❌ default ❌ 拦截 ✅ 已挂起
    com.opos.ads ❌ default ❌ 拦截 ✅ 已挂起
    com.coloros.activation ✅ – – 已禁用
    com.oplus.onetrace ✅ – – 已禁用
    com.oplus.logkit ✅ – – 已禁用
    com.oplus.crashbox ✅ – – 已禁用
    com.oplus.dmp ✅ – – 已禁用
    com.oplus.postmanservice ✅ – – 已禁用
    com.heytap.mcs ✅ – – 已禁用
    com.coloros.bootreg ❌ default – ✅ 已挂起
    com.heytap.htms ❌ default – ✅ 已挂起
    com.sohu.inputmethod.sogouoem – ✅ – 已卸载
    com.oplus.appdetail ✅ – – 已禁用
    com.heytap.themestore ✅ – – 已禁用
    com.heytap.yoli ✅ – – 已禁用
    com.nearme.gamecenter ✅ – – 已禁用
    com.oplus.games ✅ – – 已禁用
    com.oplus.cupid ✅ – – 已禁用
    com.oplus.member ✅ – – 已禁用
    com.oplus.play ✅ – – 已禁用
    com.oppo.community ✅ – – 已禁用
    com.oppo.store ✅ – – 已禁用
    com.oplus.vip ✅ – – 已禁用
    com.coloros.video ✅ – – 已禁用
    com.coloros.karaoke ✅ – – 已禁用
    com.heytap.market ❌ default – ✅ 已挂起
    com.heytap.pictorial ❌ default – ✅ 已挂起
    com.zxscnew – ✅ – 已卸载
    com.oplus.metis ✅ – – 已禁用
    com.oppo.ctautoregist ✅ – – 已禁用
    com.oplus.ovoicemanager ✅ – – 已禁用
    com.oplus.ovoicemanager.wakeup ✅ – – 已禁用
    com.oplus.locationproxy ✅ – – 已禁用
    com.coloros.remoteguardservice ✅ – – 已禁用
    com.heytap.tas ❌ default – ✅ 已挂起
    com.oplus.pantanal.ums ❌ default – ✅ 已挂起
    com.heytap.quicksearchbox ❌ default – ✅ 已挂起
    com.coloros.childrenspace ✅ – – 已禁用
    com.coloros.healthcheck ✅ – – 已禁用
    com.oplus.omoji ✅ – – 已禁用
    com.oplus.upgradeguide ✅ – – 已禁用
    com.oplus.cardigitalkey ✅ – – 已禁用
    com.heytap.opluscarlink ✅ – – 已禁用
    com.oplus.ocar ✅ – – 已禁用
    com.heytap.colorfulengine ✅ – – 已禁用
    com.coloros.assistantscreen ❌ default – ✅ 已挂起
    com.oplus.safecenter ❌ default ❌ 拦截 ❌ 拒绝 ⚠️ 无法处理

    ColorOS 保护机制分析

    三层防护

    1. pm disable-user 拦截: 部分包返回 default 而非 disabled-user,表示系统拒绝禁用
    2. pm uninstall --user 0 拦截: 返回 DELETE_FAILED_INTERNAL_ERROR,系统级保护
    3. pm clear 拦截: OplusClearDataProtectManager 抛出 SecurityException,专门阻止ADB清除数据
    java.lang.SecurityException: adb clearing user data is forbidden.
      at com.android.server.pm.OplusClearDataProtectManager
          .interceptClearUserDataIfNeeded(OplusClearDataProtectManager.java:123)
    

    保护等级分类

    根据实际测试,ColorOS 15 对系统应用有三个保护等级:

    等级 可用操作 示例包
    普通 disable-user ✅ com.oplus.deepthinker, com.oplus.athena, com.heytap.cloud, com.coloros.activation, com.oplus.onetrace, com.oplus.logkit, com.oplus.appdetail, com.heytap.themestore, com.nearme.gamecenter, com.oplus.games, com.oplus.cupid, com.oplus.play, com.oppo.community, com.oppo.store, com.oplus.metis, com.oppo.ctautoregist, com.oplus.ovoicemanager, com.oplus.locationproxy, com.coloros.remoteguardservice, com.coloros.childrenspace, com.oplus.omoji, com.oplus.cardigitalkey, com.oplus.ocar
    重要 disable ❌, suspend ✅ com.heytap.browser, com.oplus.aiunit, com.opos.ads, com.coloros.bootreg, com.heytap.htms, com.heytap.market, com.heytap.pictorial, com.heytap.tas, com.oplus.pantanal.ums, com.heytap.quicksearchbox, com.coloros.assistantscreen
    核心 disable ❌, suspend ❌, uninstall ❌ com.oplus.safecenter(仅 root 可处理)

    绕过策略

    方法 说明 适用场景
    pm disable-user 标准禁用,最温和 大部分系统应用(普通等级)
    pm uninstall --user 0 从当前用户卸载 非核心保护包
    pm suspend 挂起应用,无法运行/接收广播 重要等级的顽固包
    Root + Magisk 可彻底删除系统分区文件 核心等级包(本设备 Bootloader 锁定,不可用)

    回滚方法

    如果需要恢复被禁用/挂起的包:

    # 恢复被禁用的包
    adb shell pm enable --user 0 com.oplus.deepthinker
    adb shell pm enable --user 0 com.oplus.obrain
    adb shell pm enable --user 0 com.aiunit.aon
    adb shell pm enable --user 0 com.heytap.speechassist
    adb shell pm enable --user 0 com.yuemeng.speechsuite
    adb shell pm enable --user 0 com.oplus.statistics.rom
    adb shell pm enable --user 0 com.oplus.athena
    adb shell pm enable --user 0 com.heytap.cloud
    adb shell pm enable --user 0 com.coloros.activation
    adb shell pm enable --user 0 com.oplus.onetrace
    adb shell pm enable --user 0 com.oplus.logkit
    adb shell pm enable --user 0 com.oplus.crashbox
    adb shell pm enable --user 0 com.oplus.dmp
    adb shell pm enable --user 0 com.oplus.postmanservice
    adb shell pm enable --user 0 com.heytap.mcs
    
    # 恢复第五批禁用的包
    adb shell pm enable --user 0 com.heytap.themestore
    adb shell pm enable --user 0 com.heytap.yoli
    adb shell pm enable --user 0 com.nearme.gamecenter
    adb shell pm enable --user 0 com.oplus.games
    adb shell pm enable --user 0 com.oplus.cupid
    adb shell pm enable --user 0 com.oplus.member
    adb shell pm enable --user 0 com.oplus.play
    adb shell pm enable --user 0 com.oppo.community
    adb shell pm enable --user 0 com.oppo.store
    adb shell pm enable --user 0 com.oplus.vip
    adb shell pm enable --user 0 com.coloros.video
    adb shell pm enable --user 0 com.coloros.karaoke
    
    # 恢复第七批禁用的包
    adb shell pm enable --user 0 com.coloros.childrenspace
    adb shell pm enable --user 0 com.coloros.healthcheck
    adb shell pm enable --user 0 com.oplus.omoji
    adb shell pm enable --user 0 com.oplus.upgradeguide
    adb shell pm enable --user 0 com.oplus.cardigitalkey
    adb shell pm enable --user 0 com.heytap.opluscarlink
    adb shell pm enable --user 0 com.oplus.ocar
    adb shell pm enable --user 0 com.heytap.colorfulengine
    
    # 恢复第六批禁用的包
    adb shell pm enable --user 0 com.oplus.metis
    adb shell pm enable --user 0 com.oppo.ctautoregist
    adb shell pm enable --user 0 com.oplus.ovoicemanager
    adb shell pm enable --user 0 com.oplus.ovoicemanager.wakeup
    adb shell pm enable --user 0 com.oplus.locationproxy
    adb shell pm enable --user 0 com.coloros.remoteguardservice
    
    # 解除挂起的包
    adb shell pm unsuspend --user 0 com.heytap.browser
    adb shell pm unsuspend --user 0 com.oplus.aiunit
    adb shell pm unsuspend --user 0 com.opos.ads
    adb shell pm unsuspend --user 0 com.coloros.bootreg
    adb shell pm unsuspend --user 0 com.heytap.htms
    adb shell pm unsuspend --user 0 com.heytap.market
    adb shell pm unsuspend --user 0 com.heytap.pictorial
    adb shell pm unsuspend --user 0 com.heytap.tas
    adb shell pm unsuspend --user 0 com.oplus.pantanal.ums
    adb shell pm unsuspend --user 0 com.heytap.quicksearchbox
    adb shell pm unsuspend --user 0 com.coloros.assistantscreen
    
    # 恢复已卸载的包(需恢复出厂或通过系统更新)
    # com.sohu.inputmethod.sogouoem — 已从 User 0 卸载,无法通过 ADB 恢复
    

    输入法替换记录 (2026-02-13)

    安装 Gboard 替代搜狗输入法

    背景: 系统预装搜狗输入法(com.sohu.inputmethod.sogouoem)具备云端上传和 AI 语义分析能力,存在严重隐私风险。

    安装流程:

    1. 获取 APK: 从 APKPure 下载 XAPK 格式的安装包
      – 版本: Gboard 16.7.4.861137547-release-arm64-v8a
      – 来源: https://apkpure.com/gboard-the-google-keyboard-app/com.google.android.inputmethod.latin

    2. XAPK 安装方法: XAPK 是 ZIP 格式的 split APK 包,需解压后使用 adb install-multiple
      “`bash
      # 解压 XAPK
      unzip Gboard_xxx.xapk -d gboard_extracted/

    # 通过 ADB 安装 split APK
    adb install-multiple -r \
    gboard_extracted/com.google.android.inputmethod.latin.apk \
    gboard_extracted/config.xxxhdpi.apk
    “`

    1. 启用 Gboard 为输入法:
      “`bash
      # 启用
      adb shell ime enable com.google.android.inputmethod.latin/com.android.inputmethod.latin.LatinIME

    # 在手机上设为默认: 设置 → 系统设置 → 键盘和输入法 → 选择 Gboard
    “`

    1. 下载中文语言包: 在 Gboard 设置中添加中文(简体)

    2. 卸载搜狗输入法:
      bash
      adb shell pm uninstall --user 0 com.sohu.inputmethod.sogouoem # ✅ Success

    3. 验证: 确认仅剩 Gboard
      bash
      adb shell ime list -s
      # com.google.android.inputmethod.latin/com.android.inputmethod.latin.LatinIME

    注意事项

    • XAPK 不能直接 adb install,必须解压后用 adb install-multiple
    • 安装 Gboard 后需先在手机上手动切换为默认输入法,再卸载搜狗
    • 建议在 Gboard 设置中关闭”使用情况统计”等可选的数据收集项

    待办事项

    • [ ] 在系统分身(User 10)中执行更全面的debloat
    • [x] ~~禁用遥测组件~~ com.oplus.statistics.rom 已禁用;com.nearme.statistics.rom 在 ColorOS 15 中不存在
    • [x] ~~禁用安全中心相关组件~~ com.oplus.safecenter 三重保护无法处理(需 root);com.coloros.safesdkproxy 不存在
    • [x] ~~禁用应用安装扫描器~~ com.oplus.athena 已禁用
    • [x] ~~禁用云服务~~ com.heytap.cloud 已禁用
    • [x] ~~禁用追踪/推送/日志组件~~ activation, bootreg, onetrace, logkit, crashbox, dmp, postmanservice, mcs, htms 已处理
    • [x] ~~安装替代应用(Firefox, Gboard)后禁用系统浏览器和输入法~~ Gboard 已完成,Firefox 待安装
    • [x] ~~禁用中高危应用(应用商店、主题商店、游戏中心、内容分发等)~~ 第五批已全部处理
    • [x] ~~禁用中危应用(语音管理、搜索、位置代理等)~~ 第六批已全部处理
    • [ ] 安装 Firefox 替代夸克浏览器
    • [ ] 在系统分身(User 10)中执行更全面的debloat
    • [ ] 系统更新后检查被禁用的包是否被重新启用

    最后更新: 2026-02-17 (第七批 debloat — 不需要的系统工具 9 包处理)
  • 应用安全管理指南

    本指南整合了 OPPO Reno9 5G / ColorOS 15 环境下的应用安装安全策略,涵盖威胁分析、安全扫描绕过、应用推荐与安装实践。


    1. 威胁模型与应对策略

    OPPO 应用商店的风险

    OPPO 系统安装器(com.coloros.athena / com.oplus.athena)对应用安装实施多层管控:

    1. 云端扫描: 上传 APK 哈希到 OPPO 服务器进行安全检测
    2. APK 篡改: 从应用商店下载的 APK 可能被替换为”特供版”(含额外追踪器或修改行为)
    3. 强制拦截: 隐私工具(如 F-Droid、VPN 客户端)可能被标记为”风险应用”拒绝安装

    系统输入法风险

    预装搜狗输入法(com.sohu.inputmethod.sogouoem)具备:
    – 云端上传输入内容
    – AI 语义分析能力
    – 用户画像与行为追踪

    两空间隔离策略

    空间 定位 允许的操作
    主系统 (User 0) 合规伪装层 — 保留微信、支付宝等实名必备 APP 最小化应用安装,debloat 高危组件
    系统分身 (User 10) 安全主战场 — 所有隐私/开发活动在此进行 完整的隐私工具链部署

    2. 绕过 OPPO 安全扫描

    方法 1: UI 关闭(效果有限)

    在系统设置或手机管家中关闭”纯净应用安装”、”应用安全检查”等选项。具体路径因厂商和系统版本而异,且每次系统更新可能重置或变更入口。此方法无法完全阻止云端通信,仅降低安装时的弹窗干扰, 十分推荐使用ADB强制删除

    方法 2: ADB 直接安装(推荐)

    跳过 OPPO 安装器,直接调用 AOSP 底层安装器:

    adb install -r -d app.apk
    
    # 参数说明:
    # -r : 替换已存在的应用
    # -d : 允许降级安装
    # -t : 允许安装测试包(部分 debug 版 APK 需要)
    # -g : 自动授予所有清单权限(慎用)
    

    方法 3: ADB 禁用扫描组件(最彻底)

    # 禁用应用安装扫描器
    adb shell pm disable-user --user 0 com.oplus.athena
    
    # 禁用安全中心相关组件
    adb shell pm disable-user --user 0 com.oplus.safecenter  # ⚠️ 可能被系统拒绝
    adb shell pm disable-user --user 0 com.coloros.safesdkproxy
    adb shell pm disable-user --user 0 com.oplus.securitycore
    

    实测说明(ColorOS 15):com.oplus.athena 可成功 disable-user;com.oplus.safecenter 具备最高级保护,三种非 root 方法均被拦截(详见 debloat 日志);com.coloros.safesdkproxy 在本设备不存在。

    验证方法

    # 检查扫描组件是否已禁用
    adb shell pm list packages -d | grep -E "athena|safecenter|safesdkproxy"
    # 有输出 = 已禁用 ✅
    # 无输出 = 仍启用 ❌
    

    恢复方法

    adb shell pm enable com.oplus.athena
    adb shell pm enable com.oplus.safecenter
    

    3. 主系统策略 — 合规伪装层

    主系统的原则是 最小化安装、最大化清理,使设备看起来”正常使用”,降低被标记为异常的风险。

    替换输入法

    使用 Gboard 替代搜狗输入法(已完成,详见 debloat 日志 — 输入法替换记录)。

    替换应用商店

    通过 ADB 安装 F-Droid + Aurora Store,替代 OPPO 应用商店。

    删除/禁用高危系统应用

    已完成多批次 debloat(AI 功能、遥测、广告、推送、日志等 20+ 组件),详细操作日志和状态汇总见 debloat-main-system.md。


    4. 系统分身策略 — 安全主战场

    系统分身(User 10)是重要隔离空间,但在 VPN/ADB/开发者选项方面存在限制(详见 ../01-system-analysis/system-clone-limitations.md)。以下为“可用时”的推荐部署分类。

    4.1 基础替换

    类别 系统自带 推荐替代 隐私改善
    输入法 搜狗输入法 Gboard(关闭网络权限)/ AnySoftKeyboard(完全开源) 无云端上传
    应用商店 OPPO 商店 F-Droid(开源审计)+ Aurora Store(Play 匿名前端) 无追踪器、无 APK 替换
    浏览器 OPPO 浏览器 Firefox(禁用 WebRTC:about:config → media.peerconnection.enabled = false) 无遥测、可安装扩展
    相册 系统相册 Simple Gallery Pro / Aves 无云同步、无 AI 分析
    文件管理 系统文件管理 Material Files 开源、无追踪

    4.2 网络代理

    应用 特点 推荐度
    v2rayNG 成熟稳定,支持 xray 内核,社区活跃 ⭐⭐⭐⭐⭐
    NekoBox 多内核支持(xray/sing-box),界面友好 ⭐⭐⭐⭐

    关键配置:
    – 设置 → VPN → 始终开启的 VPN → 选择代理应用
    – 开启”阻止未经 VPN 的连接”(锁死模式)
    – 这将强制所有系统流量经过加密隧道

    4.3 加密通讯

    应用 协议 特点
    Signal Signal Protocol 端到端加密即时通讯,黄金标准
    Element Matrix 去中心化,可自建服务器
    Briar Tor / WiFi / BT 离网加密通讯,不依赖中央服务器

    4.4 安全工具

    应用 用途 来源
    Termux 终端模拟器,运行 Linux 命令行工具 F-Droid(官方版)
    PCAPdroid 全流量抓包(无需 root) F-Droid
    NetGuard 应用级防火墙(无需 root) F-Droid

    5. APK 安装实践

    连接设备

    USB 连接

    adb devices
    # 应显示:
    # List of devices attached
    # <设备序列号>    device
    

    WiFi 调试

    # 在手机上: 开发者选项 → 无线调试 → 使用配对码配对设备
    adb pair <手机IP>:<配对端口>    # 输入配对码
    adb connect <手机IP>:<连接端口>
    

    确认当前用户空间

    adb shell am get-current-user
    # 输出 0  = 主系统
    # 输出 10 = 系统分身
    

    单个 APK 安装

    adb install -r -d ~/Downloads/app.apk
    

    XAPK / Split APK 安装

    XAPK 是 ZIP 格式的 split APK 包(常见于 APKPure),需解压后使用 adb install-multiple:

    # 解压 XAPK
    unzip app.xapk -d app_extracted/
    
    # 安装 split APK(选择其中的 .apk 文件)
    adb install-multiple -r \
      app_extracted/base.apk \
      app_extracted/config.xxxhdpi.apk
    

    批量安装脚本

    #!/usr/bin/env bash
    
    APK_DIR="$HOME/Downloads/apks"
    
    echo "开始批量安装应用..."
    
    for apk in "$APK_DIR"/*.apk; do
        [ -f "$apk" ] || continue
        echo "安装: $(basename "$apk")"
        adb install -r "$apk"
    done
    
    echo "安装完成!已安装应用列表:"
    adb shell pm list packages -i | grep "installer=null"
    

    常见问题排查

    Q: ADB 安装失败 INSTALL_FAILED_TEST_ONLY

    添加 -t 参数:

    adb install -r -t app.apk
    

    Q: 安装后应用无法打开或闪退

    可能原因:APK 签名不匹配(之前安装过同包名应用)或架构不兼容。

    # 检查设备架构
    adb shell getprop ro.product.cpu.abi
    # 应显示: arm64-v8a (Reno9 5G)
    
    # 完全卸载旧版本后重装
    adb shell pm uninstall --user 0 com.example.app
    adb install -r app.apk
    

    Q: OPPO 仍然弹出安全扫描

    说明 com.oplus.athena 未完全禁用:

    adb shell pm disable-user --user 0 com.oplus.athena
    

    Q: F-Droid 提示”需要特权扩展”

    无需安装特权扩展(需要 root),手动更新应用即可。

    Q: Aurora Store 无法登录 Google 账户

    使用”匿名账户”登录即可。若需 Google 账户登录,确保使用 Gboard 输入(系统自带输入法可能窃取凭据)。

    Q: 某些应用在系统分身中无法运行

    部分银行类 APP 会检测多用户环境,建议保留在主系统。Google Play 服务可能在系统分身中不完整,可使用 Aurora Store 的”匿名会话”功能。


    6. 可信 APK 来源与签名验证

    来源优先级排序

    优先级 来源 可信度 说明
    1 官方网站 ⭐⭐⭐⭐⭐ signal.org, mozilla.org 等
    2 F-Droid ⭐⭐⭐⭐ 开源应用,自动签名验证
    3 GitHub Releases ⭐⭐⭐⭐ 开源项目官方发布
    4 APKMirror ⭐⭐⭐ 主流应用,签名验证
    5 APKPure ⭐⭐ 需手动验证签名,包含追踪器
    ❌ 国产应用商店 — 可能被替换为特供版,禁止使用

    APK 签名验证方法

    # 方法1: apksigner(Android SDK 工具)
    apksigner verify --print-certs app.apk
    
    # 方法2: 检查已安装应用的签名
    adb shell dumpsys package <package_name> | grep -A 5 "signatures"
    
    # 方法3: 检查应用安装来源
    adb shell pm list packages -i
    # 通过 ADB 安装的应用显示: installer=null
    

    已知官方签名指纹

    应用 SHA256 签名指纹
    F-Droid 43238D512C1E5EB2D6569F4A3AFBF5523418B82E0A3ED1552770ABB9A9C9CCAB
    Signal 29F34E5F27F211B424BC5BF9D67162C0EAFBA2E00C8DE9ABBFA88B44BAAC9F2D

    7. 应用隐私审计

    使用 Exodus Privacy 在线检查

    1. 访问 https://reports.exodus-privacy.eu.org/
    2. 输入应用包名(如 com.example.app)
    3. 查看追踪器和权限报告

    使用 ClassyShark 分析 APK

    # 下载 ClassyShark
    wget https://github.com/google/android-classyshark/releases/download/8.2/ClassyShark.jar
    
    # 分析 APK
    java -jar ClassyShark.jar -inspect app.apk
    
    # 重点关注的常见追踪器:
    # - com.google.firebase.analytics
    # - com.facebook.sdk
    # - com.adjust.sdk
    # - com.umeng.analytics (友盟统计)
    

    ADB 提取已安装应用的 APK

    # 1. 查找应用包名
    adb shell pm list packages | grep example
    
    # 2. 获取 APK 路径
    adb shell pm path com.example.app
    
    # 3. 提取 APK 到本地
    adb pull /data/app/~~hash~~/com.example.app-hash/base.apk
    
    # 4. 上传到 Exodus Privacy 或使用 ClassyShark 分析
    

    8. 安全最佳实践清单

    安装前

    • [ ] 验证 APK 来源(官网 > F-Droid > GitHub Releases)
    • [ ] 检查 APK 签名(与官方公布的哈希对比)
    • [ ] 使用 Exodus Privacy 检查追踪器
    • [ ] 查看应用权限清单

    安装后

    • [ ] 仅授予必需权限(拒绝”位置”、”联系人”等非必要权限)
    • [ ] 关闭不必要的通知权限
    • [ ] 定期检查”权限使用记录”(设置 → 隐私)
    • [ ] 对敏感应用启用”应用锁”

    更新时

    • [ ] 优先通过 F-Droid 更新(自动签名验证)
    • [ ] 避免通过 OPPO 应用商店更新(可能被替换为特供版)
    • [ ] 系统更新后检查已禁用的组件是否被重新启用

    推荐替代应用对比

    类别 系统自带 推荐替代 隐私改善
    浏览器 OPPO 浏览器 Firefox 无遥测、可禁用 WebRTC
    输入法 搜狗输入法 Gboard(断网)/ AnySoftKeyboard 无云端上传
    相册 系统相册 Simple Gallery Pro 无云同步、无 AI 分析
    应用商店 OPPO 商店 F-Droid + Aurora Store 开源、无追踪器
    文件管理 系统文件管理 Material Files 开源
    通讯 微信 Signal 端到端加密

    相关文档